Frontend ou backend : ce qu’un générateur d’applications IA produit vraiment
Une interface soignée ne constitue pas nécessairement une application complète. Découvrez ce que génèrent le frontend et le backend, comment ces deux couches fonctionnent ensemble et quels critères vérifier avant de choisir un générateur d’applications IA.
Un écran n’est pas encore une application
Les générateurs d’applications IA peuvent transformer une simple description en interface fonctionnelle en quelques minutes.
Mais lorsque nous disons que l’IA a « créé une application », qu’est-ce que cela signifie vraiment ? Tous les générateurs ne produisent pas le même type de résultat. Certains créent principalement l’interface utilisateur : des pages, des boutons, des formulaires et des composants visuels qui permettent d’explorer une idée ou de concevoir un prototype. D’autres génèrent également le code nécessaire pour relier l’interface à des données réelles et à des services externes.
Un générateur full-stack doit toutefois prendre en charge bien plus de choses : le frontend, le backend, la base de données, l’authentification, les autorisations et le déploiement. Comprendre la différence entre frontend et backend est donc essentiel pour déterminer ce qu’un générateur IA a réellement créé. Surtout, cela vous aide à rédiger de meilleurs prompts et à repérer les éléments manquants avant de mettre un projet en production.
Ce que génère le frontend
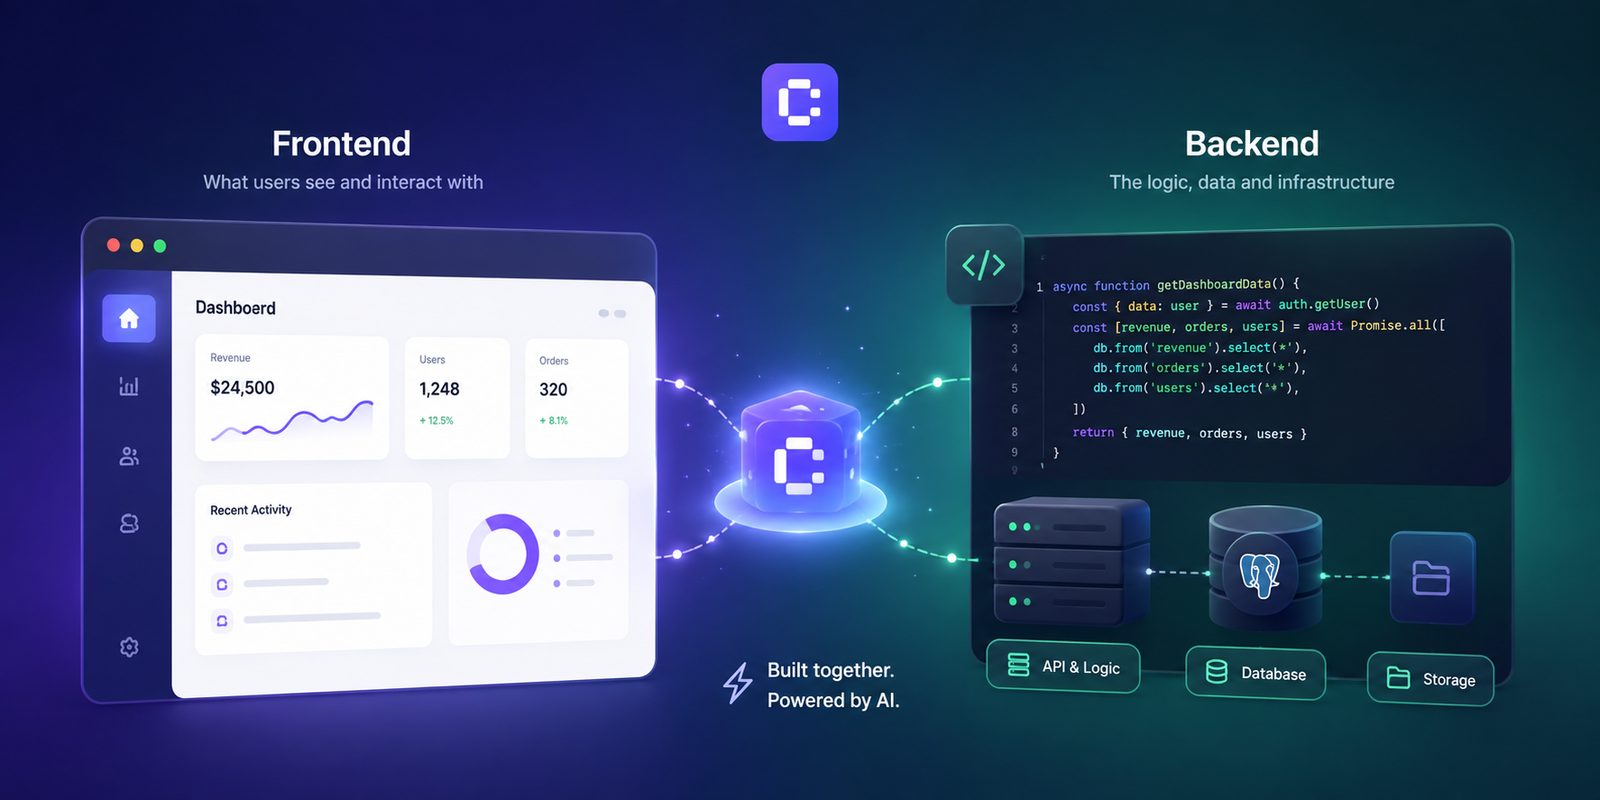
Le frontend désigne tout ce que les utilisateurs voient et manipulent directement dans leur navigateur.
Il peut inclure :
- les pages, menus, formulaires, boutons, fenêtres modales et tableaux ;
- des mises en page adaptatives pour ordinateur et mobile ;
- la validation des saisies utilisateur ;
- les états de chargement, d’erreur, de réussite et d’absence de données ;
- les appels aux services backend ;
- les éléments liés à la session, comme les menus de compte et les paramètres ;
- l’état local de l’interface, comme un filtre sélectionné ou une fenêtre ouverte.
Dans Coderblock, les frontends générés utilisent React, Vite, TypeScript et Tailwind CSS. Imaginons, par exemple, que vous lui demandiez de créer une plateforme de réservation de services. Le frontend pourrait générer le catalogue de services, le calendrier des disponibilités, le formulaire de réservation, l’espace client et le tableau de bord d’administration.
À première vue, le résultat pourrait déjà ressembler à un produit complet. Mais il existe une distinction importante : une interface peut sembler fonctionnelle sans l’être réellement. Un bouton peut réagir à un clic sans enregistrer la moindre donnée. Un tableau de bord peut afficher des informations directement inscrites en dur dans l’application. Un formulaire peut afficher un message de confirmation sans créer de véritable réservation.
Tous ces éléments sont utiles dans un prototype, mais ils ne constituent pas encore une application prête à l’emploi.
La validation côté frontend ne suffit pas
Prenons un exemple simple : un formulaire de réservation peut empêcher les utilisateurs de choisir une date passée. C’est une bonne règle en matière d’expérience utilisateur, mais ce n’est pas une mesure de sécurité.
Les règles appliquées dans le navigateur peuvent être modifiées ou contournées. Le backend doit donc vérifier à nouveau la requête avant de l’accepter et de l’enregistrer. Il en va de même pour les prix, les autorisations, les stocks, les rôles utilisateur et les abonnements. Le frontend indique ce que l’utilisateur souhaite faire. Le backend décide si cette action est réellement autorisée.
Ce que génère le backend
Si le frontend est la partie visible d’une application, le backend gère les données, les règles et les opérations qui ne doivent pas dépendre du navigateur.
Un backend complet peut prendre en charge :
- les tables, colonnes, relations et index de la base de données ;
- l’authentification et la gestion des sessions ;
- les autorisations associées aux différents utilisateurs et rôles ;
- la validation côté serveur et les règles métier ;
- le stockage de fichiers ;
- les intégrations avec des services de paiement ou d’IA ;
- les fonctions qui utilisent des identifiants et des informations privées.
Dans les applications web standard de Coderblock, chaque projet dispose d’un environnement Supabase dédié comprenant Postgres, Supabase Auth, Storage et Deno Edge Functions. Les projets Enterprise Web Platform utilisent quant à eux Python et FastAPI, avec une base de données Neon Postgres.
La base de données se construit par la conversation
L’un des avantages d’un générateur d’applications IA est qu’il n’est pas toujours nécessaire de commencer par écrire manuellement le schéma de la base de données. Vous pouvez décrire directement vos besoins dans votre prompt.
Par exemple :
« Ajoute des réservations comprenant un client, un service, une heure de début, un statut et un prix total. Les clients ne doivent pouvoir consulter que leurs propres réservations, tandis que les administrateurs peuvent toutes les voir. »
À partir d’une telle demande, l’agent peut concevoir les tables et les relations nécessaires, les relier à l’interface et configurer les règles d’accès. C’est ici que la différence entre générer une interface utilisateur et construire une véritable application devient évidente : les données ne doivent pas simplement apparaître à l’écran. Elles doivent être structurées, persistantes et soumises à des règles qui correspondent aux exigences du produit.
Authentification : une page de connexion ne suffit pas
Une page comportant un champ d’adresse e-mail, un champ de mot de passe et un bouton « Se connecter » ne constitue pas à elle seule un système d’authentification. Une authentification complète exige également :
- la gestion des sessions ;
- des routes protégées ;
- la gestion des autorisations ;
- des contrôles d’accès à la base de données ;
- une gestion sécurisée des identifiants et des données de compte.
Lorsque vous demandez à Coderblock d’ajouter des comptes et un système d’authentification, l’agent configure Supabase Auth avec l’inscription et la connexion, l’authentification par e-mail et mot de passe, la gestion des sessions, les routes protégées et la Row Level Security (RLS) de Postgres. Vous pouvez également demander une connexion via les réseaux sociaux. Les applications comprennent aussi une table dédiée aux profils ainsi qu’une structure de base pour la gestion des rôles.
Il n’est pas nécessaire de créer manuellement une table de mots de passe ni de demander à l’IA d’implémenter de zéro les JWT et le hachage. Supabase Auth gère l’authentification, tandis que la Row Level Security détermine quelles données chaque utilisateur peut réellement consulter ou modifier.
Frontend et backend : comment fonctionnent-ils ensemble ?
Pour comprendre la différence, imaginons le déroulement d’une réservation.
- L’utilisateur remplit le formulaire React en choisissant un service, une date et une heure.
- Le frontend vérifie que les données saisies sont valides.
- L’application envoie la requête au backend.
- Le backend vérifie l’identité de l’utilisateur et valide de nouveau les données.
- Postgres enregistre la réservation si la requête est autorisée.
- Le frontend reçoit la réponse et met à jour l’interface.
Chaque couche a une responsabilité différente. Le frontend doit être rapide, clair et réactif. Le backend doit être fiable, sécurisé et cohérent.
Et pour les paiements ?
Le même principe s’applique. Le bouton « Payer » appartient au frontend. En revanche, les prix, les transactions et les identifiants de paiement ne peuvent pas être gérés directement dans le navigateur. Dans Coderblock, vous pouvez configurer les paiements par chat. Après avoir demandé certaines informations, comme le pays et le nom de l’entreprise, l’agent peut créer un compte Stripe géré sans obliger l’utilisateur à configurer manuellement des clés API. La plateforme prend également en charge le webhook. Vous pouvez aussi connecter votre propre compte Stripe au moyen d’une demande sécurisée de variable d’environnement.
Dans les deux cas, les informations sensibles restent dans l’environnement serveur du projet et ne sont jamais placées dans le code frontend ni dans la conversation.
Générateur d’interfaces ou générateur IA full-stack ?
Tous les projets n’ont pas besoin du même niveau d’infrastructure.
Un générateur d’interfaces peut être idéal pour explorer un design, transformer une idée en prototype ou créer une page de destination statique. Dans ces situations, il n’est pas nécessaire de mettre immédiatement en place une base de données ainsi que des systèmes d’authentification et d’autorisation.
La situation change lorsque vous souhaitez créer un produit qui gère de vrais utilisateurs et de vraies données. Un générateur d’applications IA full-stack devient particulièrement utile lorsque l’application nécessite :
- des données persistantes ;
- des comptes et une authentification ;
- des informations privées ;
- des rôles et des autorisations ;
- des paiements ;
- l’importation de fichiers ;
- des tableaux de bord d’administration ;
- des intégrations avec des services externes.
Pour comprendre ce que vous avez réellement généré, ne vous contentez pas de demander : « L’écran semble-t-il complet ? » Posez-vous plutôt les questions suivantes :
- Existe-t-il une véritable base de données ?
- Les données sont-elles réellement enregistrées ?
- Les utilisateurs peuvent-ils uniquement consulter ce qu’ils sont autorisés à voir ?
- Les opérations sensibles sont-elles effectuées sur le serveur ?
- Les identifiants privés sont-ils protégés ?
- Existe-t-il un parcours clair entre l’aperçu et la mise en production ?
Dans Coderblock, le frontend et le backend sont générés ensemble. Vous pouvez visualiser l’application en temps réel dans un environnement de développement dédié sur coderblock.dev, tandis que la section Backend vous permet d’examiner les tables, les utilisateurs authentifiés, le stockage et les fonctions.
Vous pouvez ainsi évaluer non seulement ce qui apparaît à l’écran, mais aussi ce qui permet à l’interface de fonctionner.
Comment rédiger de meilleurs prompts pour un générateur d’applications IA
La qualité du résultat dépend également de la clarté avec laquelle vous décrivez le comportement attendu de l’application.
Définissez les rôles et la propriété des données
Ne vous contentez pas d’écrire :
« Crée une application de gestion des tâches. »
Précisez qui utilise l’application et quelles données chaque personne peut consulter ou modifier. Par exemple :
« Les membres peuvent créer et modifier leurs propres tâches. Les responsables peuvent consulter toutes les tâches attribuées à leur équipe. »
Une demande plus précise fournit à l’agent les informations dont il a besoin pour concevoir à la fois l’interface et les règles d’accès.
Décrivez le cycle de vie des données
Expliquez ce qui peut arriver à chaque élément de l’application. Peut-il être créé ? Modifié ? Archivé ? Supprimé ? Vous devez également définir les champs obligatoires, les relations entre les données, les changements de statut et ce qui doit se produire lorsqu’un enregistrement associé est supprimé.
Pensez aussi aux scénarios d’erreur
Une application ne doit pas fonctionner uniquement lorsque tout se déroule comme prévu. Votre prompt peut également préciser ce qui doit se passer lorsque :
- un paiement échoue ;
- un utilisateur ne dispose pas des autorisations requises ;
- une requête échoue ;
- aucune donnée n’est disponible ;
- une opération prend du temps.
Les états de chargement, les messages d’erreur, les écrans sans données et les confirmations de réussite font tout autant partie de l’expérience produit que les écrans principaux.
Testez le comportement, pas seulement le design
Une fois l’application générée, ne vous contentez pas de la regarder. Testez-la. Utilisez différents comptes et rôles. Actualisez les pages et vérifiez que les données restent enregistrées. Essayez d’accéder à des informations qui devraient être privées. Tentez d’effectuer des actions qu’un rôle donné ne devrait pas être autorisé à réaliser. Et, bien sûr, vérifiez le comportement de l’application sur mobile.
Une application n’est pas prête lorsqu’elle semble complète. Elle l’est lorsque ses différents parcours fonctionnent réellement.
De la stack générée au produit publié
La génération du premier résultat n’est qu’un point de départ. Grâce à l’aperçu en direct, vous pouvez tester les parcours de l’application et continuer à la modifier en langage naturel. Par exemple, vous pouvez demander :
« Rends la barre de navigation fixe. »
« Ajoute un tableau d’administration affichant toutes les réservations. »
« Empêche les clients de réserver un créneau déjà pris. »
Vous n’avez pas nécessairement besoin de revenir au code pour chaque modification. Vous pouvez continuer à décrire ce que vous souhaitez et laisser l’agent mettre le projet à jour.
Lorsque l’application est prête, Coderblock vous permet de la publier en un clic à une adresse dédiée en coderblock.app, avec SSL inclus.
Vous pouvez également connecter un domaine existant grâce à une configuration DNS guidée, ou acheter directement un domaine sur la plateforme, avec configuration automatique du DNS et du SSL.
Regardez au-delà du premier écran
La meilleure façon d’évaluer un générateur d’applications IA est simple : ne vous arrêtez pas à ce que vous voyez. Une interface utilisateur soignée est importante, mais elle ne constitue pas à elle seule une application complète. Un véritable résultat full-stack associe un frontend utilisable à des données persistantes, une authentification, des autorisations, une logique backend, des intégrations sécurisées et un parcours clair vers la production. Voilà ce qui distingue la génération d’un écran de la création d’une application. Et lorsque vous utilisez un générateur d’applications IA, c’est aussi l’un des critères les plus importants à prendre en compte avant de cliquer sur « Publier ».